5 Praktik Terbaik Keamanan Siber untuk Mencegah Kebocoran Data Medis di Rumah Sakit
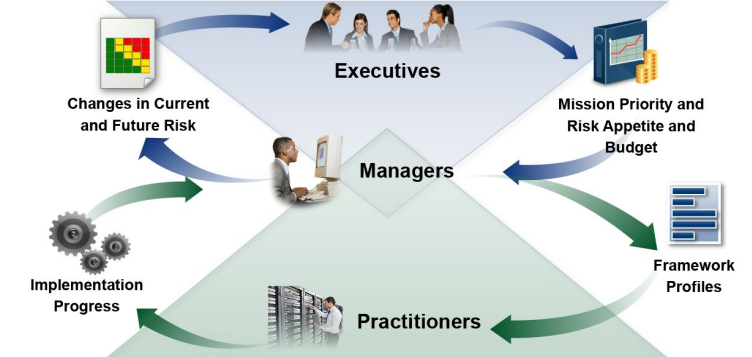
Di era digitalisasi kesehatan, data rekam medis pasien (Electronic Medical Records) menjadi salah satu aset paling berharga sekaligus target utama serangan siber. Kebocoran data tidak hanya merugikan reputasi rumah sakit, tetapi juga berdampak langsung pada privasi dan keselamatan pasien.
Untuk menekan risiko insiden siber, berikut adalah 5 praktik terbaik keamanan siber yang wajib diterapkan oleh seluruh staf dan tenaga medis:
Waspadai Pesan dan Email Phishing: Jangan pernah mengklik tautan (link) atau mengunduh lampiran dari pengirim yang tidak dikenal. Serangan phishing sering kali menyamar sebagai email resmi instansi atau vendor kesehatan untuk mencuri akses kredensial.
Gunakan Kata Sandi Kuat dan Otentikasi Dua Faktor (MFA): Hindari penggunaan kata sandi yang mudah ditebak atau sama untuk beberapa akun. Selalu aktifkan Multi-Factor Authentication (MFA) pada setiap sistem rekam medis dan portal kerja.
Terapkan Prinsip Clean Desk dan Kunci Komputer: Selalu kunci layar komputer (Lock Screen) saat meninggalkan meja kerja, meskipun hanya sebentar. Pastikan dokumen fisik rekam medis tidak tergeletak di area yang dapat dilihat oleh publik.
Hindari Penggunaan Jaringan Wi-Fi Publik: Jangan mengakses sistem internal rumah sakit atau data sensitif pasien menggunakan Wi-Fi umum tanpa perlindungan VPN (Virtual Private Network) resmi dari tim IT.
Segera Laporkan Aktivitas Mencurigakan: Jika menemukan anomali pada sistem, menerima email mencurigakan, atau menduga adanya indikasi peretasan, segera laporkan ke Tim Tanggap Insiden Siber (CSIRT) atau departemen IT setempat.
Keamanan siber adalah tanggung jawab bersama. Dengan menjalankan praktik-praktik sederhana ini secara konsisten, kita turut menjaga integritas layanan kesehatan dan melindungi kerahasiaan data pasien secara berkelanjutan.